Mitt gränslösa hat för sluten mjukvara
TRASH!
Fri mjukvara bör prägla alla personliga saker. Laptops, desktops, telefoner och sånt är rent vansinne att inte ha som fria. Tänk dig att ha en maskin i ditt hem som du inte ens vet vad den gör, inte får veta och som kom med när du köpte hemmet. Du får inte ta bort den för det är "roota" och "osäkert" så mäklarfirman informerar Ikea om att du inte får köpa möbler från Ikea. Det är världen av Andorid och IOS, du äger inte telefonen, du har köpt den men Google och deras telefontillverkare eller Apple äger den.
Historiskt sett har det till och med varit på nivån att dom erbjuder en ellet två hemrenoveringar (mjukvaruuppgraderinga) sedan struntar dom i dig och förväntar sig att du köper nytt. Ibland är det till och med så att dom sänker värmen på vintern eller effekten på AC:n (gör processorn långsammare) så att du inte behöver slita på din hårdvara. Du får såklart inte bestämma över detta och det infromerars någonstans i ett 6000 sidors långt avtal du inte ens får möjligheten att tacka nej till, mycket mindre signerar fysiskt.
I en tidigare artikel nämnde jag hur jag befriade mig från denna galenskap och gjorde min telefon fri. Skönt nog har den fungerat felfritt och allt jag behöver (Bank-id och Swish) fungerar för att åter igen, myndigheterna vägrar ta sitt ansvara och erbjuda digital signering. Ibland har det hänt att exemeplvis Kinto appen eller någon parkeringsapp inte funkat, men dom är inte lika nödvändiga som bank-id och oftast finns altenativ.
Men tänk dig, du köper en dator och den kommer med vad som mer eller mindre är ett virus maskerat som operativsystem. Detta är världen av Microsoft (rättare Macroslop idag) och deras tillverkare. Windows är ett operativsystem som kanske fortfarande låter dig ladda ner slumpmässiga program från nätet, nu, men som dels dokumneterar allt du gör på den och tjallar dirket till Redmond. Man kan stoppa delar av detta med en brandvägg på din router, men att det ens tolererar är galenskap. På detta så kan Microsoft bestämma sig att inte erbjuda updateringar till dig för att "det är inte säkert" och tvinga dig betala för en ny dator.
Har du någonsin kollat hur mycket windows drar på din processor bara när den står och gör ingenting. Tänk dig en bil som varvar 3000 varv på tomgång, utan att ens förklara varför. På detta om du försöker felsöka bilen blir du anklagad och möjligen åtalad för dataintrång, kopieringsbrott eller något annat nonsens. Windows drar lätt 4-8 GB av rammet och 30% av processortiden, bara på att STÅ.
Men nu räcker det med mitt RENA HAT mot sluten källkod. Inte nog med att det är slutet, ofixbart, garanterat virus och allmänt skit, utan att det ses som normalt.
OpenWRT är svaret på sluten källkåd på ens router, borde vara lag på det.
På tal om det, visste du att din router enligt sitt användaravtal har rätt att sälja din lokala trafik (vilka enheter som finns i ditt hemma nät och vad dom kommunicerar med)? Och att även om du säger nej till detta kan det automatiskt godkännas vid nästa firmware updatering, och att du inte kan kolla detta själv då det är sluten källkod. Jag bestämde mig för att djupdyka lite i min ASUS RT-AX52 router för att se vad den hade. Visade sig att allt skulle hem till ASUS, vilket jag misstänkte, men jag kunde inte heller detaljstyra nätverket i from av subnät, isoleing av vissa enheter från varandra eller ens komma åt root.
Skräp, men jag förväntade mig det, det mesta moderna sakerna som man kan köpa i en butik är kortsiktigt, svårreparerat, kostnadseffektivt skräp. Jag kan acceptera detr, men jag kan inte acceptera att mjukvaran är skräp på det. Jag kollade in OpenWRT för att jag hade för mig att jag såg att det skulle gå att installera på routern. Instellationsmanualen var lite lång och jag ville inte ta ner hela mitt hemma nät för att inte kunna återställa det så jag köpt en till RT-AX52 för att experimentera med.
Instellationen är enkel, man återställer den, sätter upp grunderna som ett nytt nät och sedan loggar in för att ladda upp en ny binär från OpenWRT. Jag gör ett försök, och möts av den vaga:
"Något gick fel i läsningen av filen"
Tack, jag testar igen, efter att återställt allt och börjat om manuallen.
"Något gick fel i läsningen av filen"
Kanske 10 försök senare, med samma procedur varje gång gav jag upp. Tydligen ska det finnas en annan metod med TFTP och ett propertiärt program från ASUS som jag testade ut från en Windowsburk.
"Något gick fel i läsningen av filen"
Jag testade den altenativt metoden med att försöka göra samma kommandon från en Linux burk som windows progammet skulle göra.
"Något gick fel i läsningen av filen"
Så jag slängde in handuken, propertiärt skräp. Jag kollade in hur manualen för en TP-Link AX23 AX1800, verkade enkel och den var inte full med olika lösningar beroende på alla fel som kan gå. Så jag betällde en begagnad för en 300 kr.
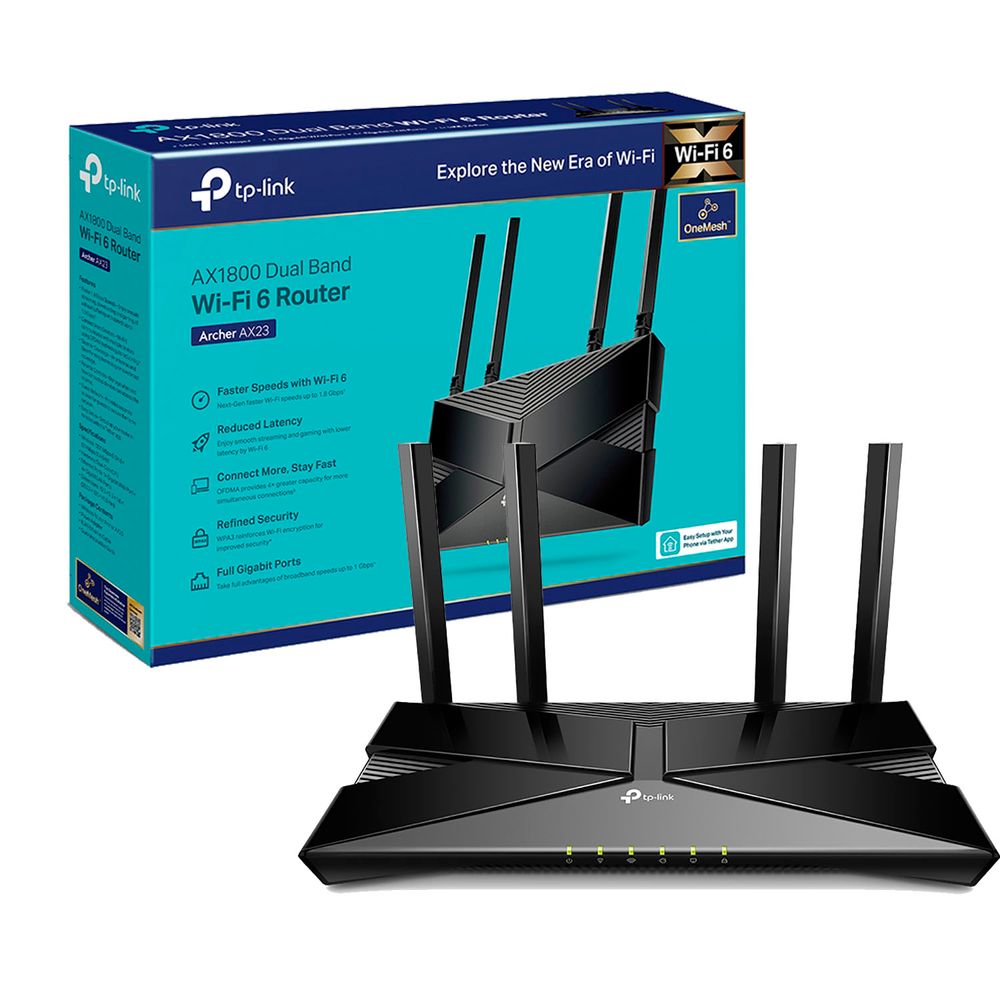
Det är sällan jag ger upp, men denna var värt att ge upp för.
När den kom hem till mig så var det bara att sätta upp den, och sedan ladda upp OpenWRT som en binär, precis som ASUS enheten skulle vara. Skilladen var att det fungerade dirket, och jag kunde börja konfugurera systemet därefter.
Jag ville ha tre saker från mitt nya nät:
- Högre säkerhet i from av lösen och wifi protokoll.
- Isolering av klienter, jag vill inte att vem som helst kan prata med varanda i nätet.
- Fri mjukvara, allt annat är, eller borde vara just det.
Så jag konfigurerade systemet som ett nät, ett LAN där alla kan prata med WAN som utgångpunkt. Detta gör så nätet ser normalt ut om du är en vanlig klient. På detta så definerade jag tre olika port forwardings som mitt tidigare nät hade. Två för min websida, och en för SSH. Webserver sakerna gick till min NGINX instans, som sedan kan vidarbefodra det till en av två servara jag har med mina websidor. Ssh porten fick gå till min filserver. Alla annan komunikation till routern från WAN ignoreras än dessa tre.
Jag definerade brandväggen så att ingen kan prata med varandra i nätet, med tre undantag. Min Jellyfin instans, Homeassistant och en gemensam filserver är publikt tillgängliga till alla inom nätet. Detta förhindrar exempelvis att en min tomcat server skulle vara en säkerhetsrisk. I mitt tidigare system kunde alla som var i nätet prata med varandra, vilket var fine men ändå inte optimalt.
Här en en bild av Pepsiman som en OpenWRTman, se, jag är inte en luddit, gymmet måste ju vara en del av hans rutin, man får inte den kroppen på bara Pepsi.
Jag har även satt upp några speciall fall, exempelvis min laptop. Alla servrarna av alla typer har statiska IP adresser, men även min laptop som måste kunna kommuinicera dirket med dom i form av ssh. Detta för mig skapar ett rätt nedstängt nät där dels virus i princip inte kan sprida sig, men även propertiär mjukvara som jag måste ha från min arbetsgivare eller i mina virtuella miljöer inte kan skanna hela nätet och försöka förstöra allt.
Sist är ju detta den sista av det "nödvändiga" propertiära delarna av mitt hem. Allt annat är ju fritt och öppet, nu även min router.